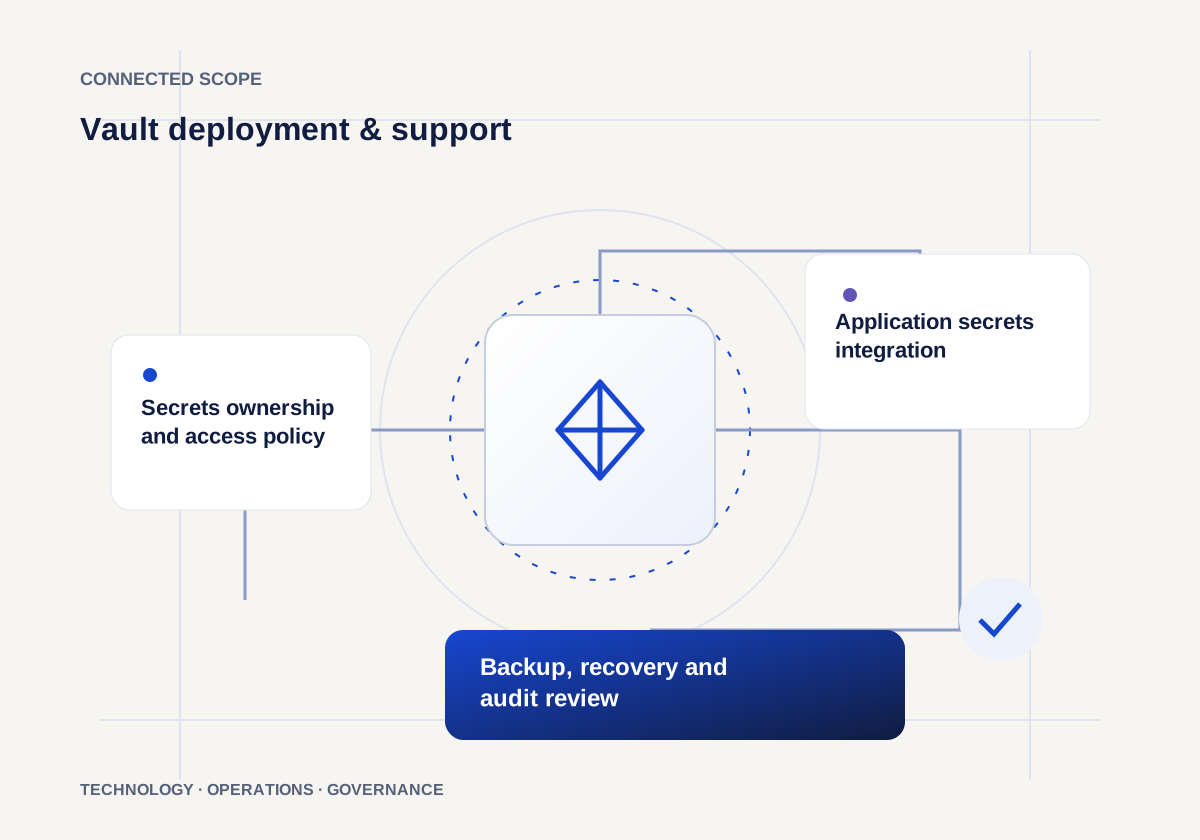
Secrets ownership and access policy
Configure and validate secrets ownership and access policy against the agreed environment and maintenance responsibilities.
Self-hosted Vault installation, configuration and maintenance support.
Operating context
Rektrs scopes Vault around secrets management and controlled access. The deployment plan defines supported versions, environment ownership, access controls and an AMC or support handover.
A business-aligned solution with agreed validation evidence and an owned operating model.
Configure and validate secrets ownership and access policy against the agreed environment and maintenance responsibilities.
Configure and validate application secrets integration against the agreed environment and maintenance responsibilities.
Configure and validate backup, recovery and audit review against the agreed environment and maintenance responsibilities.
Before implementation
We confirm your current systems, locations, process owners and required outputs. The proposal sets milestones, dependencies, acceptance criteria and support responsibilities for the agreed scope.